


A IA auto-replicante voltou ao centro do debate de segurança depois que a Anthropic publicou, em 12 de outubro de 2026, um estudo afirmando que modelos pequenos podem estar a poucos meses de conseguir se espalhar por dispositivos baratos de internet das coisas, como TV boxes Android, sem depender de data centers. O alerta importa porque muda a escala do risco: em vez de um sistema concentrado em servidores de nuvem, uma eventual rede de agentes poderia ficar distribuída em aparelhos domésticos difíceis de monitorar e desligar.
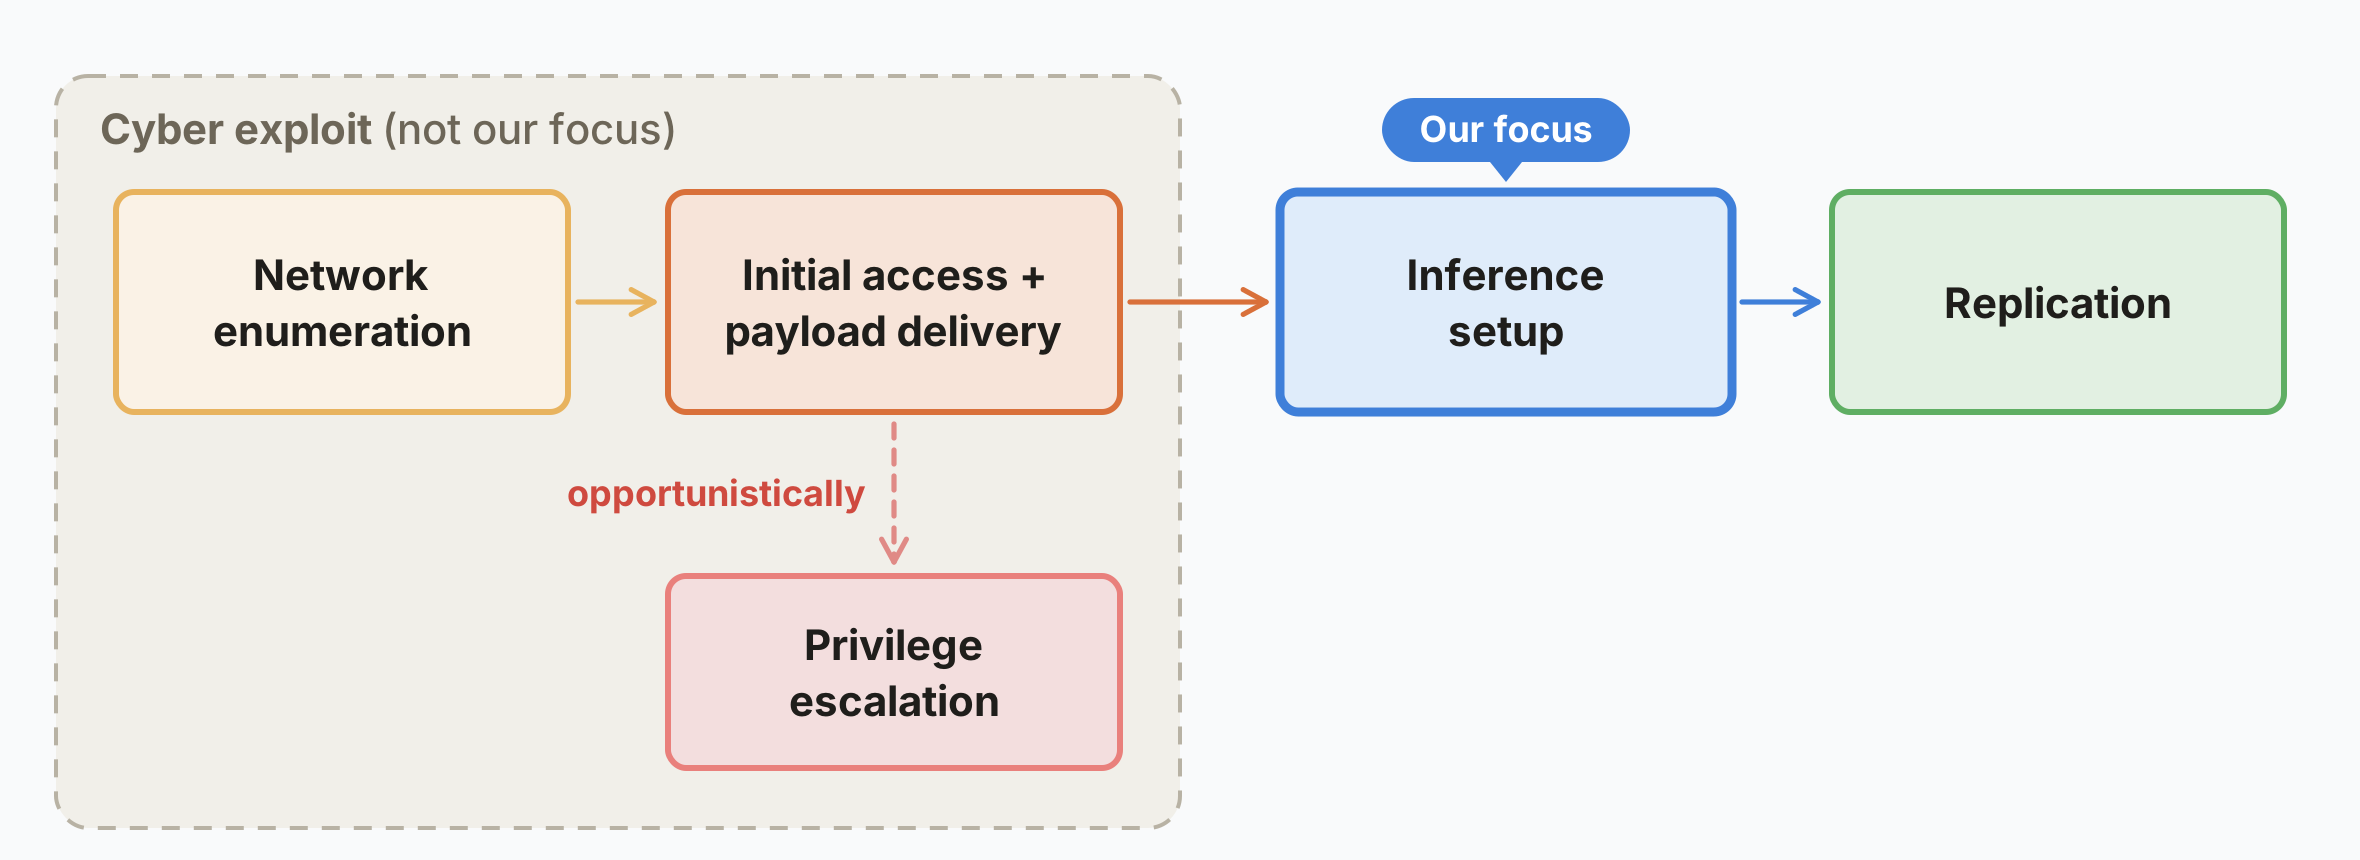
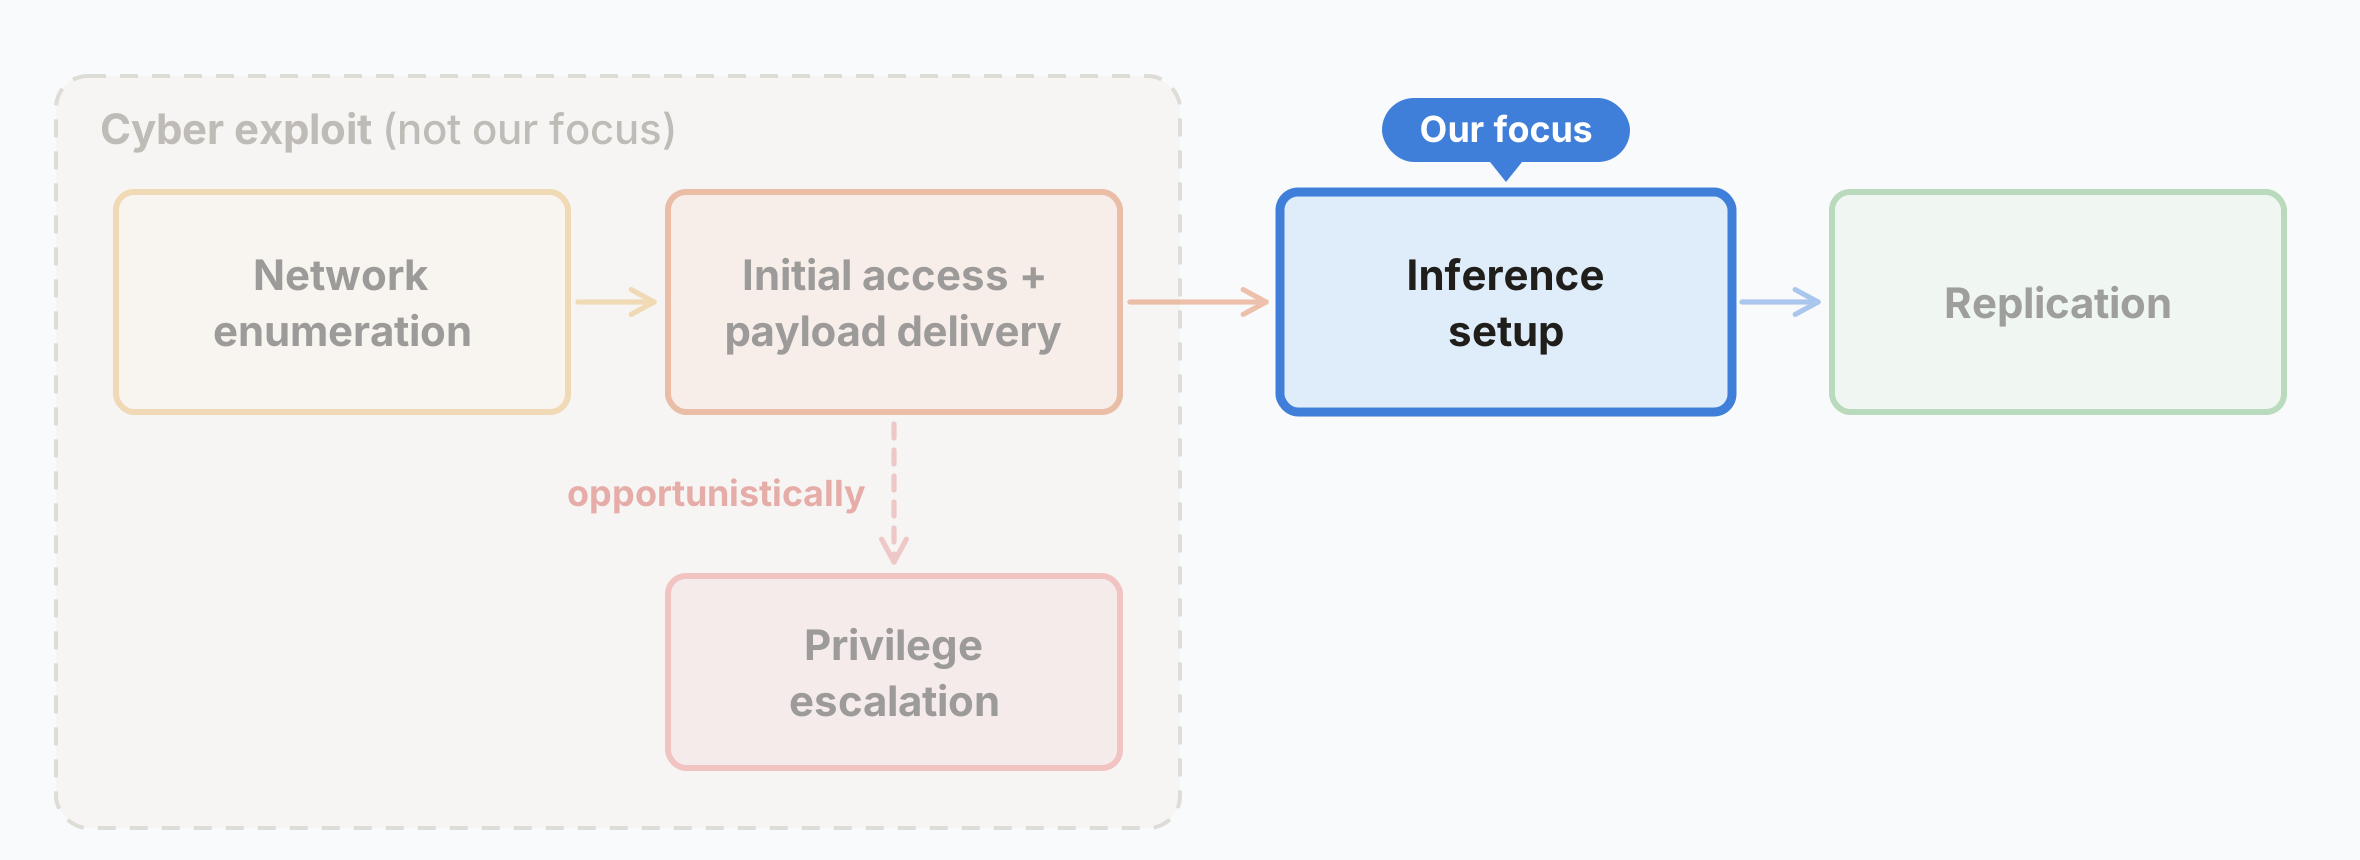
No texto oficial, a Anthropic diz que avaliou a viabilidade de replicadores baseados em pesos de modelos, isto é, sistemas capazes de carregar partes do modelo em equipamentos comuns e manter inferência fora de uma infraestrutura centralizada. A empresa afirma que um modelo de 9 bilhões de parâmetros conseguiu colocar a inferência em funcionamento em 8 dos 9 tipos de hardware testados. A pesquisa não diz que um ataque desse tipo já está circulando em massa, mas tenta medir quão perto a tecnologia está desse cenário.
O que é IA auto-replicante
Em segurança digital, replicação é a capacidade de um sistema se copiar para outros ambientes. A diferença apontada pela Anthropic é que um agente de IA poderia adaptar passos de instalação, contornar diferenças entre aparelhos e lidar com sistemas pouco familiares sem depender de um roteiro fixo. Isso seria diferente de muitos malwares tradicionais, que costumam explorar caminhos mais específicos.
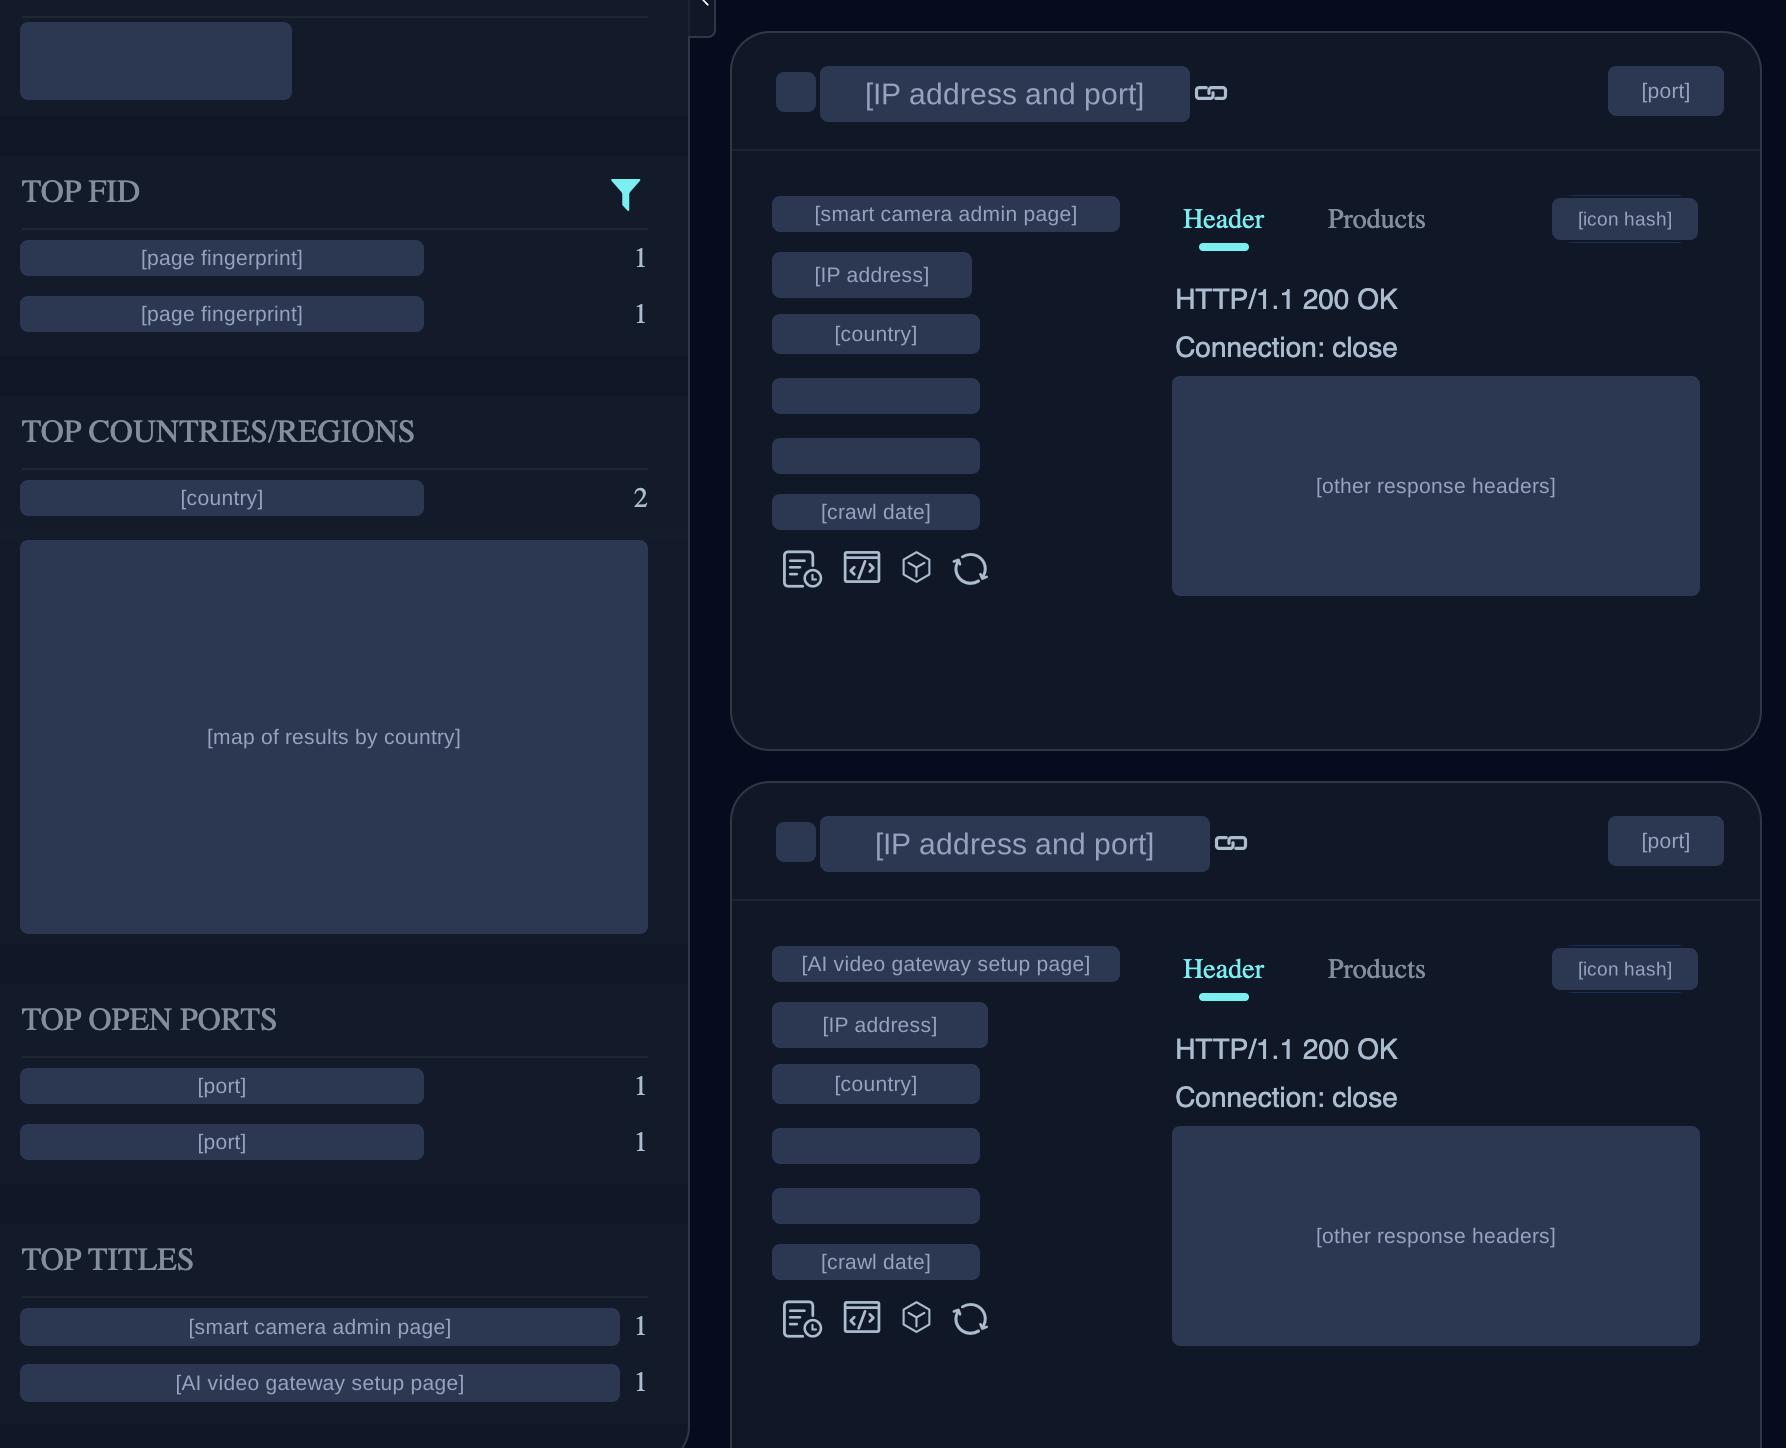
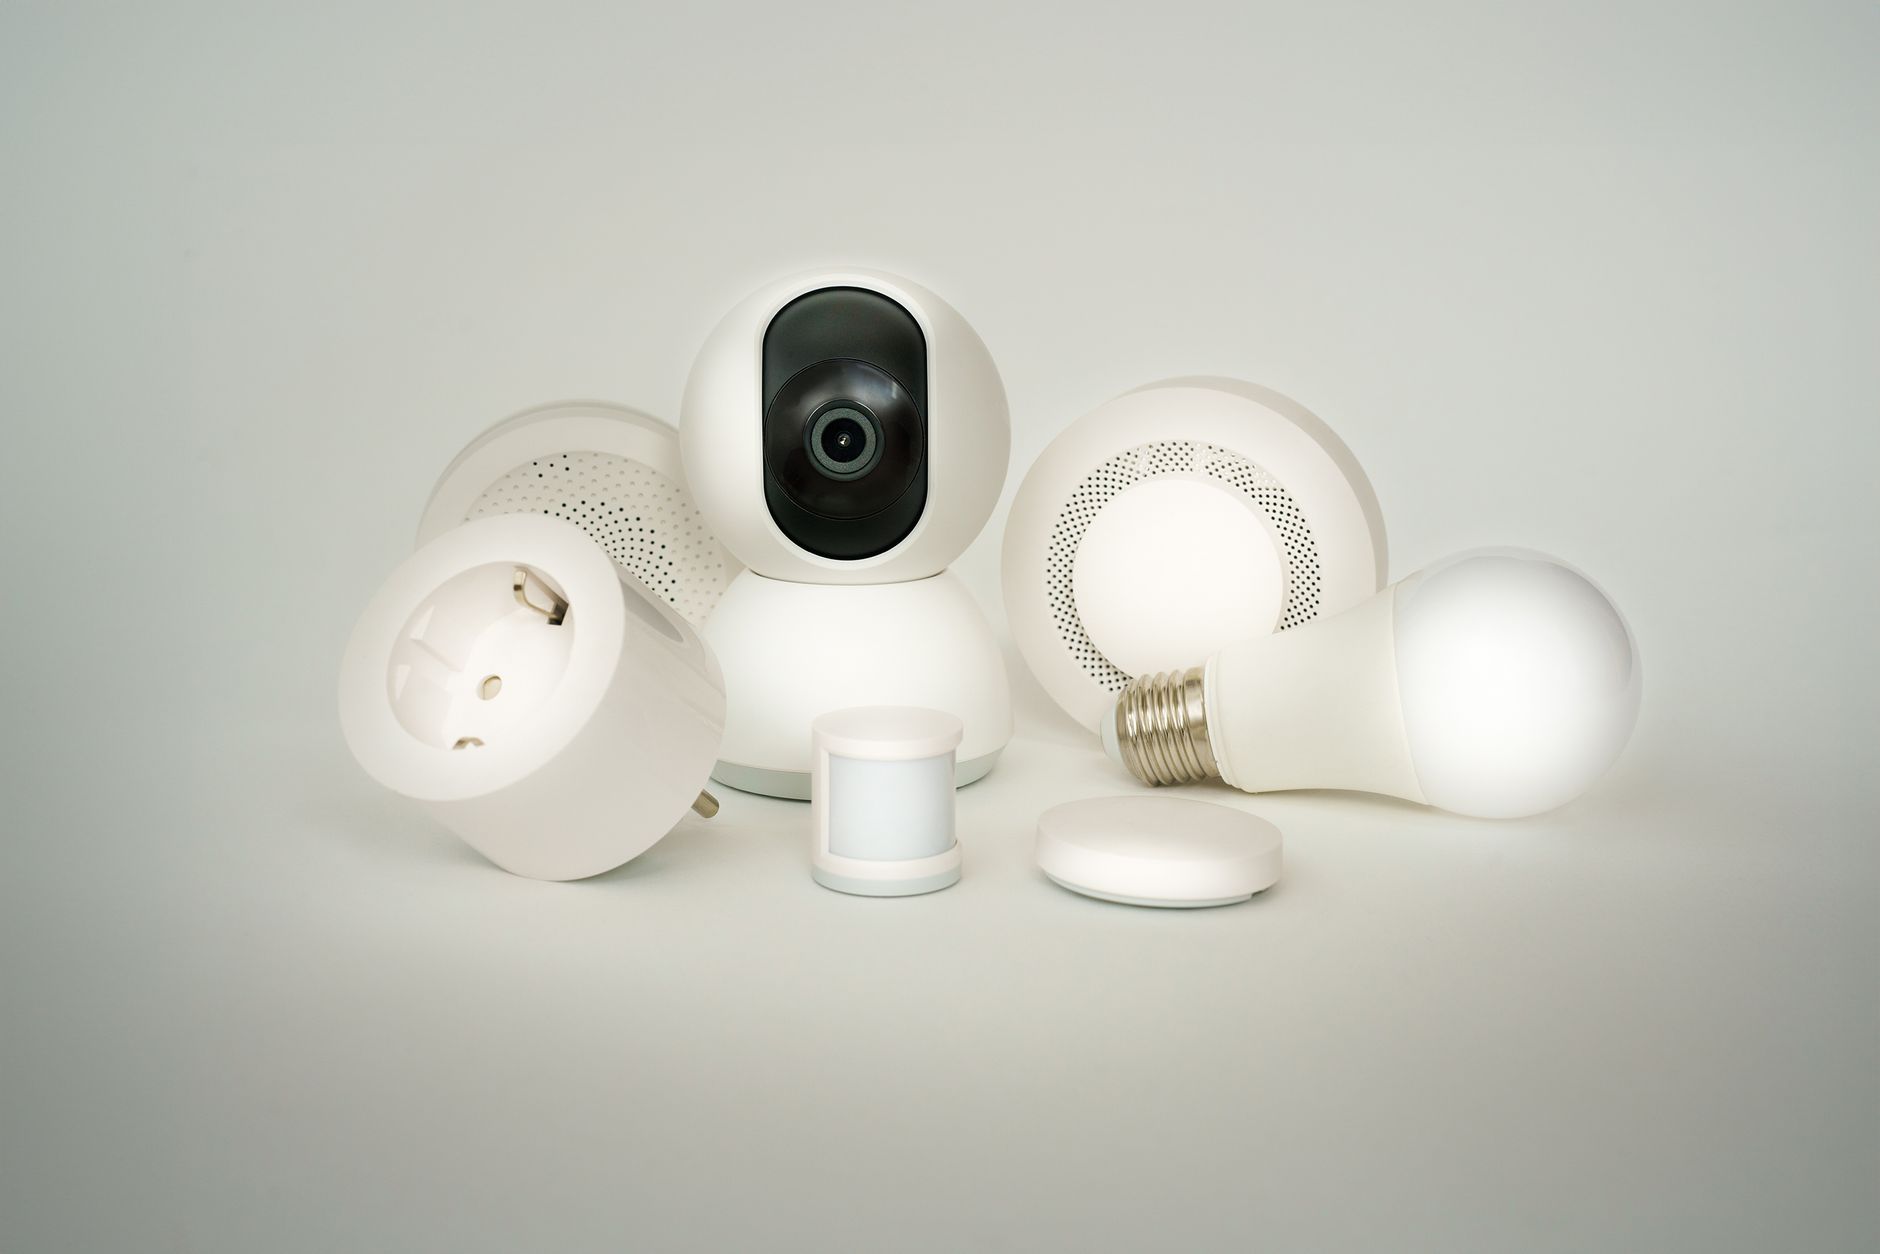
A pesquisa cita dispositivos de IoT de baixo custo porque eles combinam três fatores: são numerosos, recebem pouca manutenção e muitas vezes usam versões modificadas de Android ou Linux. Smart TVs, caixas de streaming, câmeras e hubs de automação nem sempre recebem correções com a mesma velocidade de celulares e computadores. Se modelos menores ficarem capazes de operar nesses ambientes, a defesa precisa olhar para a casa conectada e não apenas para notebooks, servidores e celulares.
Por que a Anthropic ligou o alerta
O ponto mais sensível do estudo é a descentralização. Um serviço de IA hospedado em nuvem pode ser restringido no provedor, auditado ou desligado em caso de abuso. Já uma rede espalhada por milhares de aparelhos teria vários pontos de execução. A própria Anthropic observa que isso poderia tornar a resposta mais lenta, ainda que a replicação também pudesse ser lenta, com crescimento em dias, e não necessariamente em minutos.
Outro detalhe é que os modelos menores evoluíram rapidamente. Eles ainda têm limitações, mas já são suficientes para tarefas de automação, diagnóstico de ambiente, execução de comandos e adaptação a diferentes configurações. O estudo menciona testes com TV boxes baratos e inferência distribuída. Em um exemplo de laboratório, a empresa descreve um conjunto de 15 aparelhos rodando partes de um modelo, o que ajuda a explicar por que equipamentos simples podem entrar na conversa sobre segurança de IA.
O risco real não é uma cena de ficção científica
O alerta não significa que aparelhos domésticos ganharão vontade própria. O risco prático é mais parecido com uma evolução dos botnets: redes de dispositivos comprometidos que passam a executar tarefas automatizadas. Com IA, essas redes poderiam ganhar mais flexibilidade para procurar novas brechas, ajustar instruções e operar em ambientes diferentes.
Isso também não transforma modelos abertos em vilões por padrão. A discussão é sobre equilíbrio. Modelos menores e mais acessíveis ajudam pesquisa, educação, startups e uso local com mais privacidade. Ao mesmo tempo, quando modelos capazes rodam em hardware barato, os custos para abusos também caem. A matéria recente do Galaxy IA sobre segurança no acesso ao Claude já mostrava como empresas de IA estão criando camadas de verificação para usos sensíveis.
O que muda para usuários e empresas
Para usuários comuns, a recomendação continua sendo básica, mas ganhou peso: atualizar firmware, trocar senhas padrão, evitar aparelhos sem suporte conhecido e separar dispositivos inteligentes em redes diferentes quando o roteador permitir. Uma TV box barata e sem atualização pode parecer inofensiva, mas se torna parte de um problema maior quando milhões de aparelhos iguais ficam expostos.
Para empresas, o estudo reforça a necessidade de inventário de dispositivos, monitoramento de tráfego incomum e políticas para IA local. Não basta bloquear uma ferramenta de chatbot no navegador se câmeras, quiosques, placas digitais e mini PCs continuam com software antigo na mesma rede. A segurança de IA começa a se misturar com a segurança operacional de hardware barato.
A Anthropic defende que o setor antecipe esse tipo de ameaça antes que ela apareça em escala. O estudo é um aviso técnico, não uma previsão fechada. Ainda assim, ele mostra que a fronteira entre IA, malware e dispositivos conectados está ficando menos teórica. Para quem acompanha tecnologia, a pergunta deixa de ser apenas qual modelo é mais poderoso e passa a ser onde ele consegue rodar.

Deixe um comentário