


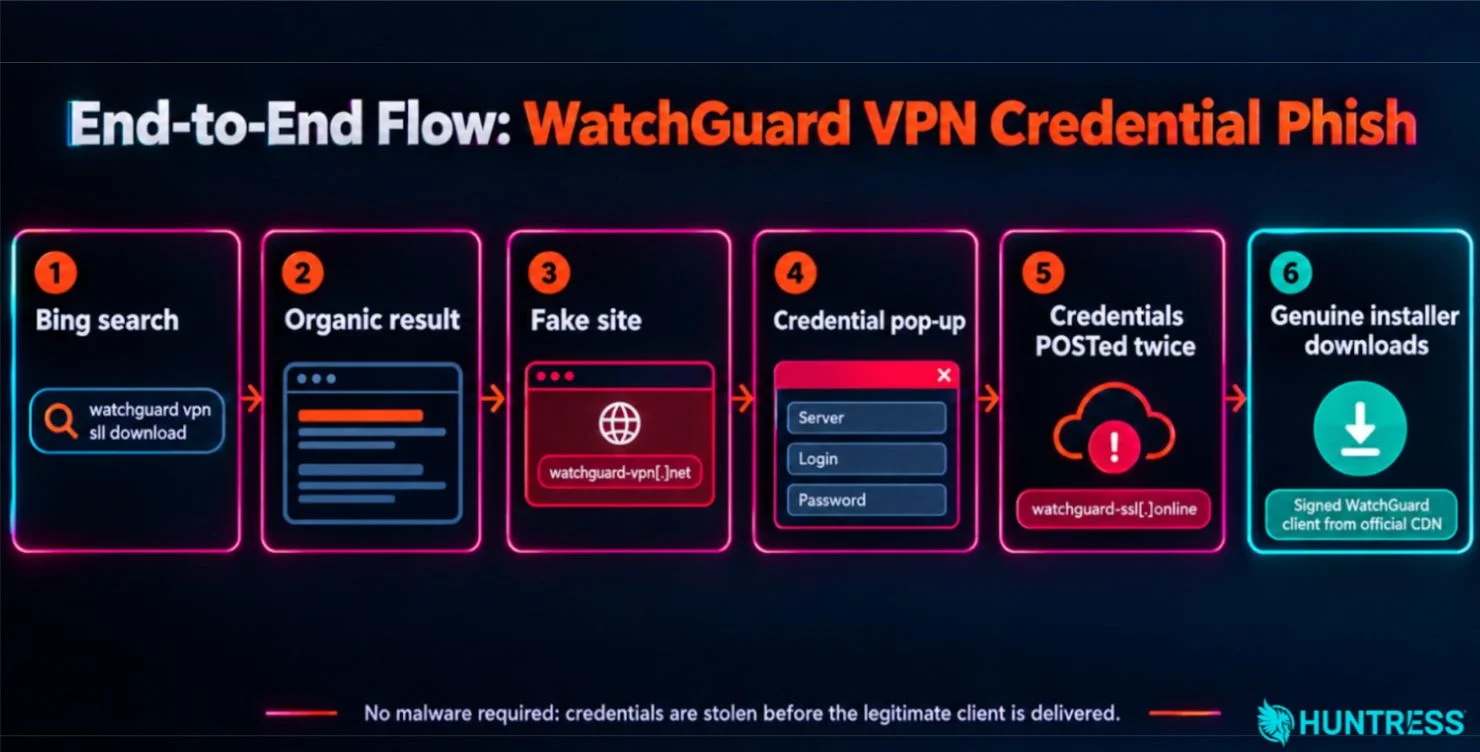
Um site falso rouba senhas de VPN ao imitar a página da WatchGuard e pedir os dados de conexão antes do download. O golpe chamou a atenção porque, após capturar servidor, login e senha, entregava o instalador legítimo e assinado da empresa. Para a vítima, o processo podia parecer normal, enquanto as credenciais já estavam com os criminosos.
A campanha foi detalhada pela empresa de segurança Huntress em 13 de outubro de 2026. O domínio observado estava fora do ar na data da publicação, mas o método continua relevante porque explora uma tarefa comum: pesquisar no Google ou Bing pelo programa usado para acessar a rede da empresa.
Como o site falso rouba senhas de VPN
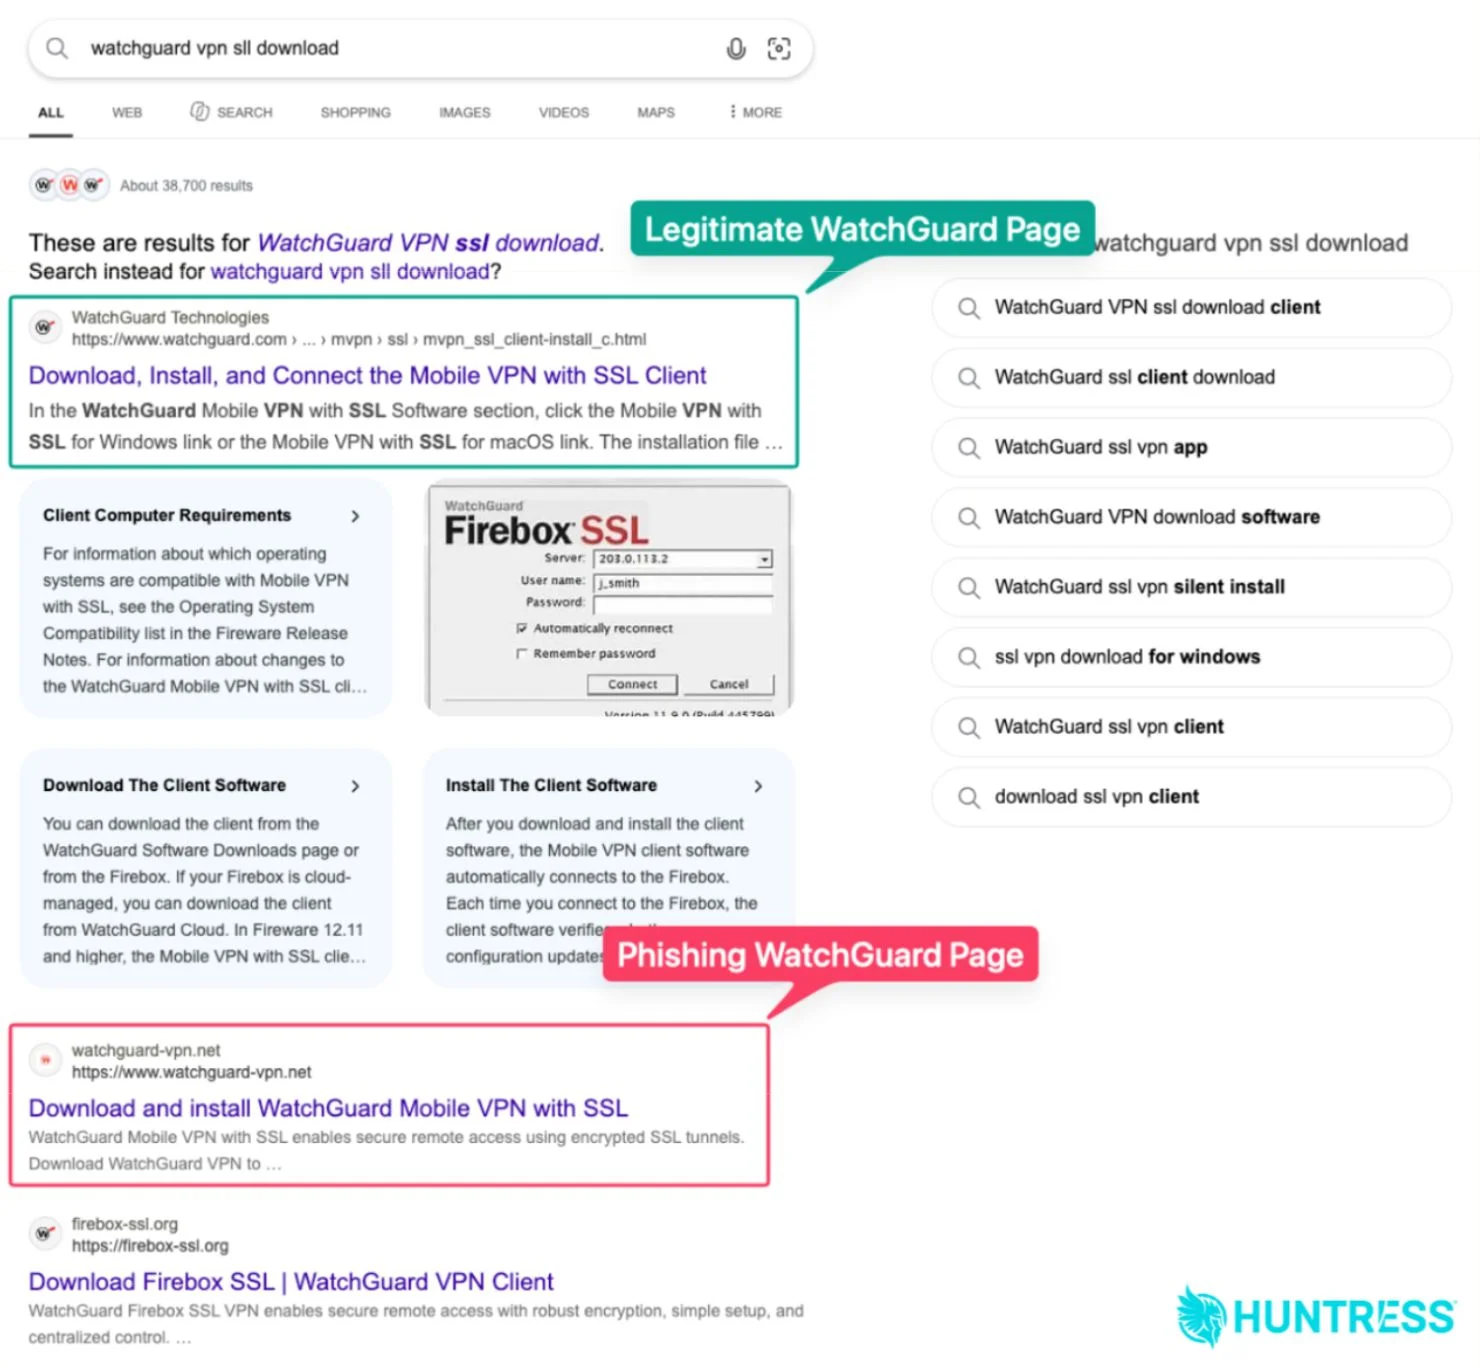
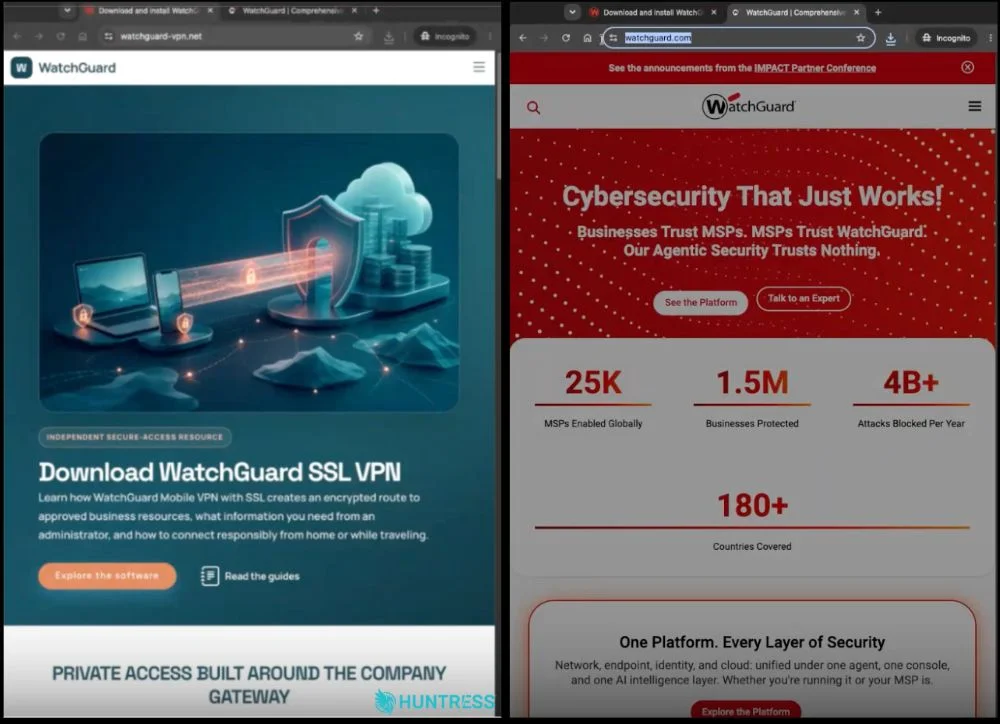
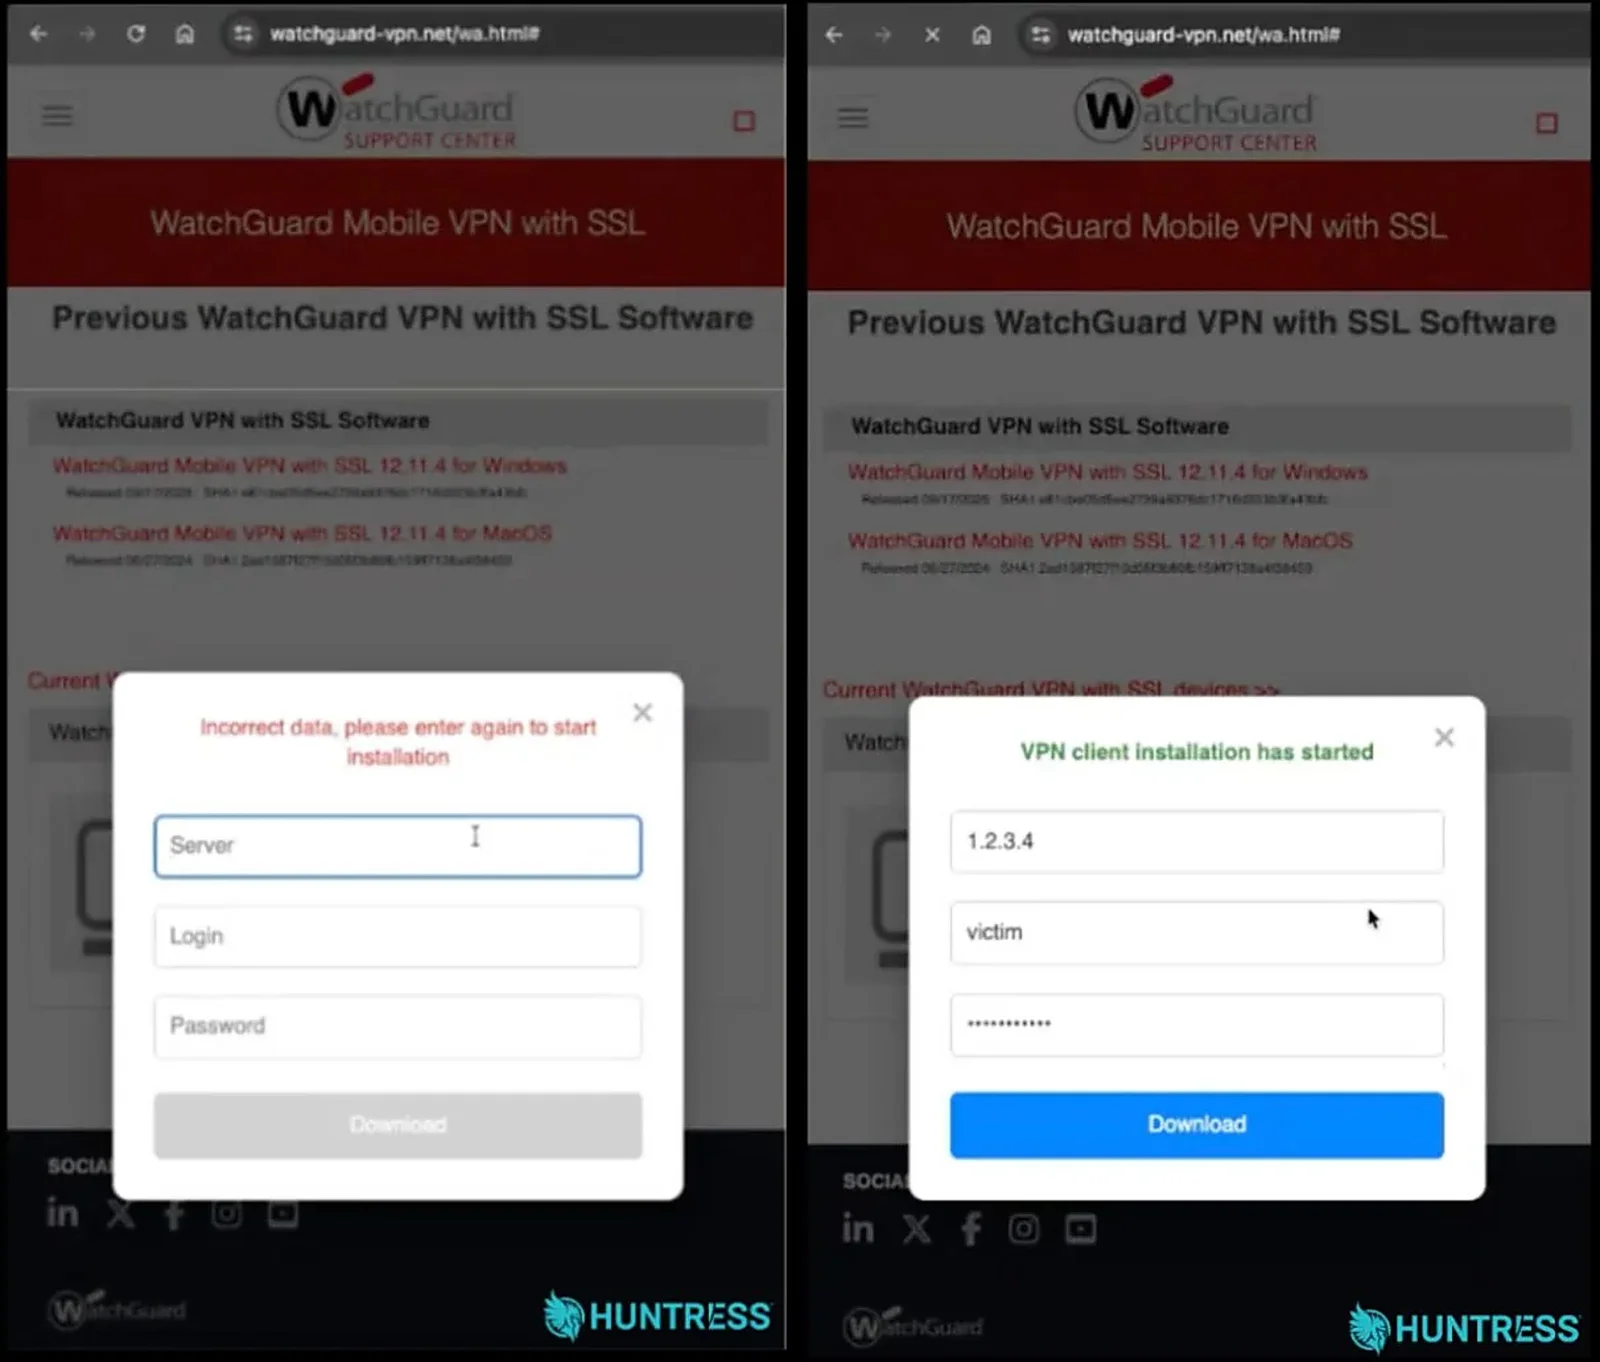
Segundo a investigação, um administrador pesquisou no Bing por uma versão digitada incorretamente de “WatchGuard VPN SSL download” e abriu um resultado que levava ao domínio falso. A página copiava elementos visuais da marca e oferecia opções de download para diferentes sistemas operacionais.
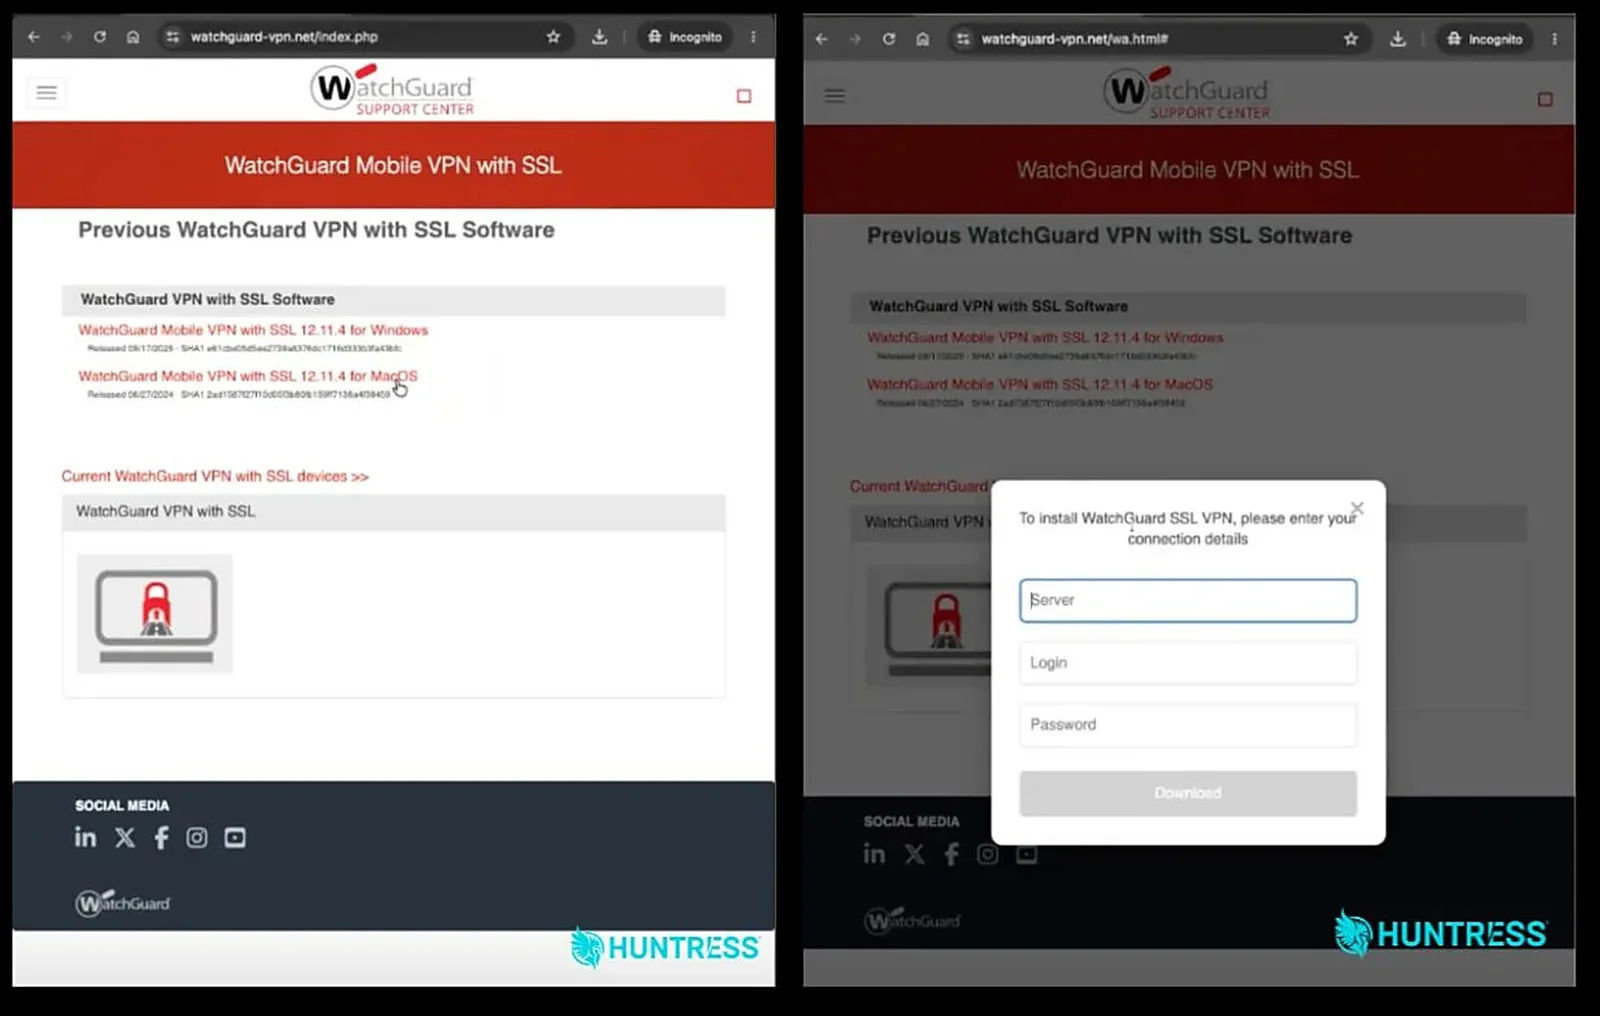
Ao clicar em uma dessas opções, o visitante via uma janela pedindo endereço do servidor, nome de usuário e senha. Os mesmos campos são usados pelo cliente verdadeiro da VPN, o que ajudava a tornar a solicitação convincente. O endereço do servidor também é valioso para o invasor, pois indica onde as credenciais roubadas podem ser testadas.
O código da página enviava os dados para outro domínio controlado pelos criminosos. Na primeira tentativa, o formulário exibia uma mensagem de informações incorretas e limpava os campos. Isso induzia a vítima a digitar novamente, possivelmente com mais cuidado ou usando outra senha.
Instalador legítimo escondia o golpe
Depois do segundo envio, a página informava que a instalação havia começado e iniciava o download do cliente oficial Mobile VPN with SSL diretamente da infraestrutura da WatchGuard. A Huntress verificou que o arquivo analisado era a versão 12.11.5 e tinha assinatura digital válida da fabricante.
Esse detalhe reduz sinais visíveis do ataque. Não há necessidade de colocar malware no arquivo baixado, e ferramentas focadas apenas em bloquear executáveis maliciosos podem não encontrar nada. A pessoa recebe o programa esperado e pode concluir que o procedimento funcionou, mesmo depois de entregar as credenciais no navegador.
A técnica também não surgiu do nada. Em janeiro de 2026, a própria WatchGuard já havia descrito uma campanha de envenenamento de resultados de busca contra clientes de VPN. Naquela fase, alguns sites entregavam programas falsos ou usavam mensagens de erro para disfarçar o roubo. A investigação mais recente mostrou uma variação ainda mais simples: capturar os dados na página e entregar o software verdadeiro.
Como evitar o golpe de download de VPN
O primeiro cuidado é não confiar automaticamente no resultado mais alto da busca. Para programas corporativos, use o endereço fornecido pela equipe de TI, um favorito previamente salvo ou a área oficial do fabricante. Confira o domínio completo antes de preencher qualquer campo e desconfie se o site pedir servidor e senha antes mesmo de o aplicativo ser instalado.
Também vale confirmar a assinatura digital do instalador, mas ela não resolve tudo neste caso, pois o arquivo final era legítimo. A proteção precisa incluir autenticação multifator, monitoramento de acessos incomuns e troca imediata da senha quando houver suspeita de exposição. Administradores devem observar conexões originadas de países, provedores de hospedagem ou redes nunca usados pela conta.
Se você informou dados em uma página parecida, altere a senha da conta afetada e avise o responsável pela rede. O endereço do servidor também deve ser tratado como conhecido pelo atacante. Para ampliar a proteção dos computadores da empresa, veja ainda como o antivírus da Microsoft para Linux reforça a segurança de ambientes corporativos.

Deixe um comentário